La gouvernance européenne des données évolue à grande vitesse, portée par l’ambition de créer un véritable Marché Unique Numérique (MUN). Mais l’accumulation des réglementations et les coûts qu’elle implique soulève des interrogations croissantes chez les acteurs du numérique. En 2025, les projets européens dits “Omnibus” viennent promettre une simplification d’ensemble. Entre allègement des obligations, risques de déséquilibre concurrentiel et incertitudes pour les organisations, leur impact réel sur le MUN reste pourtant largement débattu.
“Qu’est-ce que le marché unique du numérique (MUN) ?”
Ce qu’il faut savoir avant tout c’est que celui-ci est arrivé seulement en 2015 au sein de la Commission Européenne (CE). La question était d’établir une stratégie vertueuse en unifiant les 28 marchés nationaux des pays de l’Union Européenne pour éviter de se faire absorber par les GAFAM (Google, Amazone, Facebook, Apple, Microsoft) et par les services d’intermédiation numérique. Ainsi la volonté principale est de stimuler le marché numérique européen en poussant à la consommation à travers l’achat sur internet en Europe.
Dominique Desbois, Ingénieur à l’Inra en fouille des données explique que “Les enjeux sont importants: Selon les estimations de la CE, le MUN en régime pleinement opérationnel représenterait jusqu’à 415 milliards d’euros”(Desbois,2019). L’enjeu est grand et demande du temps d’adaptation, il s’agit de se détacher des productions à grande échelle. Les projets principaux ont pour objectifs de favoriser la création de nouveaux acteurs du marché numérique, à travers la régulation de la concurrence et la suppression des obstacles réglementaires.
“Le marché des données personnelles s’est-il développé en Europe avec l’inertie du MUN ?”
Le développement de l’industrie numérique génère automatiquement la circulation de données personnelles d’usagers d’internet. Le système est fortement asymétrique. Il y a les exploitants et les exploités, ceux qui collectent, analysent et génèrent des nouveaux modèles de stratégies afin de rester compétitif, et ceux qui par leur pratiques numérique acceptent les conditions générales d’utilisation (CGU) plus ou moins stables ou l’utilisation des Cookies sans réelle conscience de ce qui se passe derrière le rideau. Antoinette Rouvroy montre que l’asymétrie prend forme par la “complicité assez étroite entre ce que j’appelle la gouvernementalité algorithmique et le capitalisme avancé, alors même que la gouvernementalité algorithmique ne produit pas nécessairement les mêmes effets de disciplinarisation sur les personnes que ceux que produirait le néolibéralisme”(Rouvroy & Stiegler, 2015). Ainsi, la collecte de données et leurs exploitations jouent beaucoup sur des flous législatifs ou une méconnaissance des interfaces numériques.
“Comment est régulé le MUN des données au sein de l’Union Européenne ?”
Il faut noter que les législations du marché unique du numérique sont très récentes. En 2018, nous notons la mise en application du Règlement Général de la Protection des Données, le RGPD. Ce règlement impose de savoir qui collecte quoi, comment, pour combien de temps et avec quel consentement, et résulte d’une volonté de régulation et de protection d’un MUN pour une économie européenne fondée sur les données lors du Big Data. Le souhait de cette décision est de donner la possibilité de partager des informations et la libre circulation de données difficiles à identifier en Europe. De rendre le rapport asymétrique obsolète en donnant le contrôle à l’utilisateur. De se protéger et d’être sensibilisé aux enjeux de leur transmission des données personnelles.
Dominique Cardon explique en ce sens que “La publicité en ligne, qui compose 90 % des revenus de Google et 97 % des revenus de Facebook, fait problème : résultant d’activités de traçage et de profilage, elle apparaît comme une atteinte à la vie privée.”(Vayre, 2020). Cependant la prise de conscience du développement constant des technologies du numérique aboutit à la décision de la commission européenne de doter l’UE d’une stratégie numérique pour l’Europe pour la décennie 2020-2030.
La première loi observée cadrant le marché des données numérique est le Data Governance Act, proposée en novembre 2020, entrée en vigueur en septembre 2023. Celle-ci amorce la mise en place de structures d’intermédiations pour le partage et la centralisation d’informations numériques en mettant à disposition des données ouvertes qualitatives. En premier lieu, il est question de la mise en place des systèmes de gestion de données du secteur public, qui doivent mettre à disposition un maximum de données réutilisables par quiconque, permettant d’en faire profiter la société européenne et de multiples organismes étatiques ou transfrontières. Deux autres lois sont proposées le 15 décembre 2020, la première est le Digital Markets Act, mis en application en mai 2023.
Le but est de favoriser la liberté des consommateurs européens, la concurrence équitable et loyale pour l’innovation, la croissance et la compétitivité dans le MUN ainsi qu’à l’international. Il est question d’imposer et d’interdire des conditions à 6 contrôleurs d’accès à l’entrée d’internet désignés le 6 septembre 2023 : Alphabet, Amazon, Apple, Byte Dance, Meta et Microsoft. Ensuite, le Digital service act, entré en vigueur en janvier 2024 et ayant pour objectif de soumettre les grandes plateformes et les grands moteurs de recherche à l’obligation de transparence en ligne, ainsi que l’obligation d’atténuation des risques et des réponses aux crises en donnant accès aux données importantes qu’ils distribuent utile pour les chercheurs. Enfin nous avons le Data act proposé en février 2022, adopté en mars 2023. Il établit, sous conditions, qui peut créer de la valeur exploitable à partir de données.
D’autres lois existent notamment autour de la cybersécurité (Cybersecurity act) ou de l’intelligence artificielle (Artificial intelligence act) montrant la pluralité des aspects de l’environnement du numérique abordés au sein de la Commission Européenne. Toutefois, la stabilité des décisions prises ont souvent besoin d’être mises à jour, comme nous le montre le rapport Draghi présenté en septembre 2024 à la CE par Mario Draghi, ancien président de la banque centrale européenne.
L’objectif est d’augmenter les capacités d’investissement pour l’avenir de la compétitivité de l’Union Européenne, complété par la suite par “La boussole de la compétitivité” , présenté en janvier 2025 par Ursula Von Der Leyen afin d’établir une feuille de route de la compétitivité européenne pour une croissance économique vertueuse. Ces mesures ont une influence importante dans la politique du marché unique numérique des données. Cependant, l’infobésité réglementaire mène la Commission Européenne a devoir centraliser, réviser et normaliser l’ensemble, comme nous pouvons l’observer à travers le sujet de l’IA au sein de la CE où Ursula Von Der Leyen appelle à “une « révolution de la donnée », pour mettre fin à une situation paradoxale au sein de laquelle les entreprises étrangères exploitent facilement les données européennes, alors que celles installées dans l’UE rencontrent des difficultés pour y accéder”.
“La naissance des projets “Omnibus”
Les premiers projets “Omnibus” apparaissent le 26 février 2025 avec la présentation d’un ensemble de mesures dites “Omnibus I” et “Omnibus II”, destinées à simplifier les obligations de collecte, de traitement et de reporting de données relatives aux préoccupations environnementales, sociales et de gouvernance. Cette initiative visait notamment les dispositifs européens tels que la CSRD, la CS3D et la Taxonomie, qui imposent aux entreprises de rendre compte de leur impact environnemental, sociétal et organisationnel.
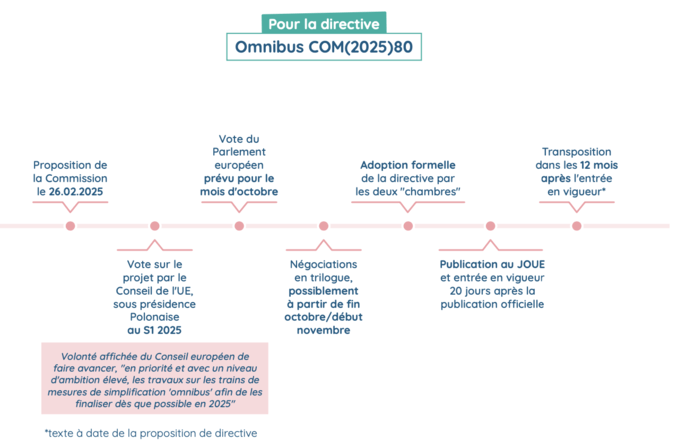
Ces premiers Omnibus faisaient déjà écho à des réflexions plus larges exposées dans plusieurs documents stratégiques européens, notamment le rapport Draghi sur la compétitivité ou la Boussole de la compétitivité. Le principe directeur était clair, il est question de réduire les coûts administratifs pour les organisations publiques, privées et pour les citoyens, tout en garantissant des résultats équivalents en matière de conformité.
Dans la même logique, la Commission européenne présente le 19 novembre 2025 un second chantier d’ampleur, le “Digital Omnibus”, cette fois consacré à la simplification du cadre législatif numérique. Là où le premier Omnibus se concentrait sur la rationalisation des obligations ESG, ce nouveau texte vise à réduire la complexité du “digital acquis”, c’est-à-dire l’ensemble des lois européennes encadrant les données, les plateformes, la cybersécurité et la protection de la vie privée.
À travers cette initiative, l’Union européenne cherche à répondre à une problématique structurelle identifiée par les institutions comme par les entreprises, une accumulation progressive de règles numériques entraînant des doublons, des incohérences et des coûts de conformité croissants. Le Digital Omnibus propose ainsi d’unifier plusieurs textes majeurs, de clarifier les interrelations légales et de réduire les charges administratives objectives fondamentales pour améliorer la gouvernance de l’information et renforcer la compétitivité européenne dans l’économie des données.
“Les effets directs de ces réformes sur les acteurs du MUN des données ?”
L’omnibus sert à faire le “ménage” législatif du digital, mais les entreprises restent inquiètes. La première crainte est la concurrence, car si toutes les données sont accessibles plus facilement, certaines entreprises ont peur de se faire voler leurs innovations et leurs modèles économiques. Ensuite, nous notons la notion de responsabilité juridique, même si le cadre est simplifié, la peur d’une erreur de conformité, en IA ou en cybersécurité pourrait les énumérer à être sanctionné. Ainsi, nous pouvons aussi parler du transfert transfrontalier des données, ne sachant pas où bien les stocker, redoutant les risques.
En somme, les PME semblent être démotivées, ayant l’impression que les efforts déjà fournis ne sont pas suffisants, au risque que les grands groupes comme Google ou Amazon ne profitent pas du délais d’adaptation plus lent des autres entreprises afin d’en prendre avantage, étant doté d’infrastructures et de juristes déjà en place.
Prenons par exemple le RGPD, comment partager plus, tout en garantissant la confidentialité ? En fait, beaucoup ont peur que l’Union Européenne demande d’ouvrir et de valoriser les données tout en imposant de verrouiller leurs usages avec une traçabilité stricte et une sanction élevée (amende, contrôle, obligations). Finalement là où le marché unique veut fluidifier à travers des projets tel que omnibus, le RGPD, lui, veut sécuriser, demander la nécessité de comprendre que les entreprises n’ont pas toujours les ressources pour assumer.
Définitions :Inra : Institut National de la Recherche Agronomique. Service d’intermédiation : Les places de marché, pour lesquelles les fonctionnalités de l’interface comprennent la faculté pour les utilisateurs de réaliser entre eux des opérations numériques. Big Data: Des ensembles de données vastes et variés qui sont volumineux et dont la taille augmente rapidement au fil du temps. Donnée ouverte : Désigne un mouvement, né en Grande-Bretagne et aux États-Unis, d’ouverture et de mise à disposition des données produites et collectées par les services publics. Reporting : Consiste à collecter, analyser et présenter des données afin de suivre l’avancement d’un projet, de prendre des décisions éclairées et d’anticiper les risques. CRSD : Ayant pour principe d’‘harmoniser le reporting de durabilité des entreprises et d’améliorer la disponibilité et la qualité des données ESG (environnementales, sociales et de gouvernance) publiées. CS3D : Directive européenne visant à imposer aux entreprises un devoir de vigilance en matière de durabilité lié au respect des droits de l’homme et à la protection de l’environnement. ESG : Les obligations ESG sont des titres à revenu fixe qui financent des projets ayant des impacts environnementaux, sociaux et de gouvernance positifs, promouvant ainsi la durabilité tout en offrant des rendements. Taxonomie : Définit des critères permettant de classifier les activités économiques durables afin que les entreprises puissent faire du reporting. Infobésité : Surabondance d’informations imputée aux chaînes d’information en continu, aux nouvelles technologies de la communication (Internet, téléphones portables, messageries, réseaux sociaux) et à la dépendance qu’elles créent chez l’utilisateur. |
Bibliographie
Bernelin, M., Letrone, W., & Robustelli, L. (2025). Numérique. Cahiers Droit, Sciences & Technologies, 20. http://journals.openedition.org/cdst/12573
Desbois, D. (2019). Le marché unique numérique des données et la santé à l’heure du RGPD : Les spécificités de la santé publique en Europe. I2D – Information, données & documents, (1), 29–33. https://shs.cairn.info/revue-i2d-information-donnees-et-documents-2019-1-page-29
Draghi, M. (2024). The future of European competitiveness. European Commission. https://commission.europa.eu/topics/competitiveness/draghi-report_en
European Commission. (2025). A competitiveness compass for the EU. https://commission.europa.eu/topics/competitiveness/competitiveness-compass_en
European Commission. (2025a). Omnibus I – Proposal COM(2025) 80. https://commission.europa.eu/publications/omnibus-i_en
European Commission. (2025b). Omnibus II – Proposal COM(2025) 84. https://commission.europa.eu/publications/omnibus-ii_en
European Commission. (2025c). Proposal for a regulation amending Regulations (EU) 2016/679, (EU) 2018/1724, (EU) 2018/1725, (EU) 2023/2854 and Directives 2002/58/EC, (EU) 2022/2555 and (EU) 2022/2557 (Digital Omnibus) (COM(2025) 837). EUR-Lex. http://eur-lex.europa.eu/legal-content/EN/HIS/?uri=celex:52025PC0837
European Union. (2016). Regulation (EU) 2016/679 of the European Parliament and of the Council of 27 April 2016 (General Data Protection Regulation). Official Journal of the European Union.
European Union. (2019). Regulation (EU) 2019/881 on ENISA and on information and communication technology cybersecurity certification (Cybersecurity Act). Official Journal of the European Union.
European Union. (2022a). Regulation (EU) 2022/868 on European data governance (Data Governance Act). Official Journal of the European Union.
European Union. (2022b). Regulation (EU) 2022/1925 on contestable and fair markets in the digital sector (Digital Markets Act). Official Journal of the European Union.
European Union. (2022c). Regulation (EU) 2022/2065 on a single market for digital services (Digital Services Act). Official Journal of the European Union.
European Union. (2023). Regulation (EU) 2023/2854 on harmonised rules on fair access to and use of data (Data Act). Official Journal of the European Union.
European Union. (2024). Regulation (EU) 2024/1689 laying down harmonised rules on artificial intelligence (Artificial Intelligence Act). Official Journal of the European Union.
Rouvroy, A., & Stiegler, B. (2015). Le régime de vérité numérique. Socio, 4. http://journals.openedition.org/socio/1251
Vayre, J.-S. (2020). Dominique Cardon (2019), Culture numérique. Communication, 37(1). http://journals.openedition.org/communication/11826