Que nous en ayons conscience ou pas, nos balades numériques produisent quantité de données que nous confions bon gré mal gré à des organismes aux politiques souvent opaques. Or, la donnée est devenue un trésor virtuel, elle est au cœur d’une nébuleuse économique très florissante. Ransomware-as-a-Service ; double extorsion ; marchés du dark web… La menace n’est plus artisanale, elle est industrielle. Face à des cybercriminels toujours plus organisés, comment les entreprises peuvent-elles protéger (leurs) données ? Entre arsenal technique et bouclier juridique du RGPD, décryptage d’une guerre où l’humain reste la première égide !
Introduction
Stupéfaction générale en France le 17 décembre dernier ! Le ministère de l’intérieur venait d’être cambriolé… Si cela n’a rien d’un cambriolage classique car celui-ci est numérique et n’a nécessité aucun coup de force observable de l’extérieur, il n’en reste pas moins intrusif et les finalités restent les mêmes que pour ceux aux allures de Rédoine Faïd. En effet, la structure gouvernementale a été victime d’une cyberattaque où plusieurs millions de données ont été exfiltrées ad loca ignota avec à la clé une demande de rançon sous peine de divulguer les informations compromises, sans égard pour leur sensibilité sécuritaire. Et ce genre de scénario n’est plus anodin. Déjà en mars 2024, France Travail voyait les données personnelles de 43 millions d’utilisateurs être dérobées ; rebelote avec La Poste ciblée par le groupe prorusse NoName057 et des exemples comme ceux-là on pourrait en citer des centaines rien que sur les deux dernières années.
L’industrialisation de la menace, portée par des modèles comme le Ransomware-as-a-Service, transforme chaque fuite de données en une opportunité de profit maximal pour les criminels grâce à la double extorsion.
Cybercriminalité sur les données : la cybercriminalité sur les données désigne toutes les actions illégales qui visent à accéder, voler, modifier, détruire ou exploiter des données sans autorisation. Elle concerne aussi bien les données personnelles que professionnelles, et peut inclure le vol d’informations, la fuite de données, l’espionnage ou la manipulation de bases de données.
1. Évolution des cybermenaces
Au fil du temps, les données, de par les usages multiformes que nous pouvons en faire, sont devenues des actifs névralgiques au cœur des systèmes d’informations, et subséquemment les cibles privilégiées des cyberattaques. Là où les premières attaques informatiques visaient essentiellement la perturbation des systèmes, l’exploitation des vulnérabilités et parfois la revendication d’une cause ou d’une autre, les cybermenaces actuelles s’orientent vers la captation et l’exploitation économique ou stratégique des données.
Cette transfiguration du crime informatique s’explique par la valeur croissante des données, qu’elles soient personnelles, financières, médicales ou industrielles. Elles sont aujourd’hui utilisées pour l’entraînement des modèles d’Intelligence Artificielle, le ciblage publicitaire, l’amélioration des algorithmes sur les plateformes de vente, les réseaux sociaux et autres. On voit bien que qui a de la donnée peut créer des outils très puissants et c’est justement ce qui érige la donnée au rang d’actifs.
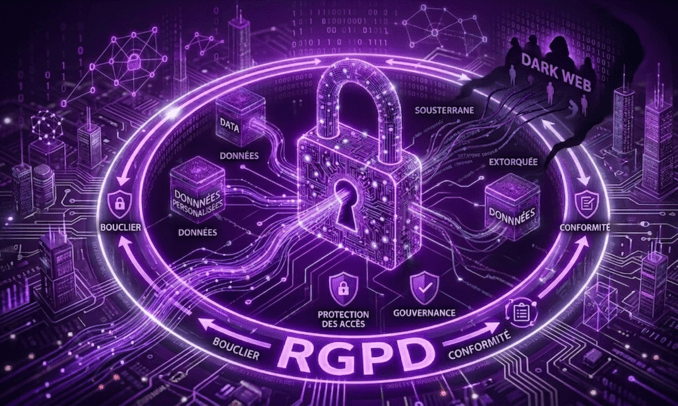
La menace industrialisée via les modèles as-a-service
Entre les acteurs très techniques (les hackeurs) et ceux que l’on pourrait désigner comme les marchands de données (moins techniques mais avec des ressources financières et des objectifs stratégiques), l’industrialisation du cybercrime sur les données atteint son paroxysme avec des modèles « as-a-service ». Concrètement, les hackers structurés en organisation servent de gros bras informatiques à des individus ou des organismes malveillants pour orchestrer des fuites de données. Deux sous-systèmes structurent cette économie souterraine noyautée autour des données.
Le Ransomware-as-a-Service (RaaS) est l’un des exemples les plus emblématiques. Dans ce modèle, des développeurs fournissent un ransomware clé en main, accompagné d’outils de déploiement, de tableaux de bord et de services de négociation. Les affiliés chargés de diffuser ces outils malveillants reversent une part de leurs rançons aux hackers ou achètent la licence pour l’utiliser de façon indépendante. Cela réduit drastiquement le seuil d’entrée technique dans la sphère des cyberattaques et démocratise profondément la survenue des fuites de données. Aujourd’hui, on ne peut parler de Ransomware-as-a-Service sans évoquer LockBit. En effet, il présente plusieurs caractéristiques de ce modèle. Leur site leak est pourvu d’un portail d’inscription pour affiliés ; d’une documentation technique fournie aux néophytes et un tableau de bord de suivi des victimes ; toute chose incompatible avec un groupe cybercriminel hermétique. Si nous n’avons pas d’informations précises sur de tierces personnes ayant utilisé leurs services, on sait en revanche que plusieurs fuites de données sont imputées à leur ransomware. En 2022, par exemple, ils ont revendiqué une attaque avec le rançongiciel LockBit 3.0 et menacé de diffuser des données volées au groupe français Thalès. L’enquête interne de Thalès révèle que trois comptes utilisateurs ont été mis en vente sur le darknet avant l’attaque ; cela montre une compromission par identifiants. Les pirates auraient accédé à un serveur de dépôt de code contenant des données « peu sensibles ».
Une autre figure de proue dans le landerneau du RaaS, c’est le groupe REvil. En 2022, ils ont mené une attaque contre l’entreprise américaine Kaseya en exploitant une faille de sécurité inconnue (zero day) dans le logiciel VSA. Une fois compromises, les données ont été chiffrées et une rançon de 70 millions de dollars réclamée pour ne pas les vendre.
L’autre sous-modèle est celui du Container-as-a-Service (CaaS), un premier exemple emblématique est celui du botnet Emotet. Initialement conçu comme un cheval de Troie bancaire, Emotet a évolué vers une véritable infrastructure criminelle mutualisée. Les opérateurs du botnet louent l’accès aux machines infectées à d’autres groupes cybercriminels, ce qui leur permet de déployer leurs propres charges malveillantes, notamment des ransomwares ou des outils de vol de données. Emotet fonctionnait ainsi comme une plateforme de distribution de malwares qui illustre parfaitement la logique CaaS.
La monétisation des fuites de données (data-extorsion)
Dans le contexte actuel, la data-extorsion repose sur la capacité des attaquants à exploiter la valeur financière des données volées. Entre données personnelles, dossiers médicaux, secrets industriels, informations financières ou stratégiques qui représentent des actifs à forte valeur, tant sur les marchés clandestins que comme moyen de pression sur les organisations victimes. La menace ne réside plus seulement dans la perturbation des accès, mais aussi et surtout dans le risque de divulgation, de revente ou d’exploitation malveillante de ces données par des entreprises concurrentes, des entités terroristes ou des gouvernements étrangers. En fait, la généralisation des stratégies de double extorsion accentue cette logique. Il s’agit pour les attaquants de combiner le chiffrement des données avec leur exfiltration préalable. Pour la victime, la contrainte est double : restaurer ses systèmes d’information et empêcher la publication des informations volées. Même lorsque des sauvegardes existent, la menace de fuite publique maintient une pression élevée et annihile l’efficacité des mécanismes traditionnels de résilience. Elle change le rapport de force. Elle exploite les obligations réglementaires comme le RGPD et la notion du secret professionnel, les risques réputationnels et les impacts économiques liés à une exposition publique des données réputées sensibles. Les cybercriminels arriment leur discours à ces enjeux et nous pouvons remarquer qu’ils vont jusqu’à contacter clients, partenaires ou médias afin d’accroître la crédibilité de la menace.
Par ailleurs, la monétisation des données exfiltrées ne se limite pas au chantage direct. Les informations volées peuvent être revendues, utilisées dans des campagnes de fraude, ou servir de point d’entrée pour de futures attaques. Cette capacité de réutilisation renforce la rentabilité des opérations et inscrit la data-extorsion dans une économie criminelle durable, où une même fuite peut générer des revenus multiples. À titre illustratif, le cabinet d’études Astères évalue le coût des cyberattaques réussies en France à 2 milliards d’euros dont 888 millions de rançons payées.
Dans un documentaire diffusé par France Télévisions, on peut entendre un jeune hacker, leader d’un groupe responsable de plusieurs des cyberattaques connues ces dernières années, expliquer que des informations basiques telles que le nom, le prénom et la date de naissance valent environ 15 euros sur le marché noir — preuve qu’il existe bien des vendeurs et des acheteurs de données. Concernant les informations bancaires, il précise que l’IBAN peut atteindre une centaine d’euros.
2. Les stratégies de cyberprotection contre les fuites
Sécurité par la gouvernance, l’accès et les données
Contrairement à ce que l’on pourrait croire, les cyberattaques n’arrivent pas que grâce à des techniques sophistiquées. En effet, il arrive que les attaquants utilisent des techniques dites « souples » car elles exploitent les faiblesses de l’esprit humain. On parle ici d’ingénierie sociale, la plus connue de ces techniques s’appelle le phishing ou hameçonnage. Ces attaques visent à compromettre des identifiants légitimes, à déclencher l’exécution de charges de gré ou de force ou à contourner les mécanismes de sécurité existants. Ici, la sensibilisation des utilisateurs constitue le principal levier de prévention. Elle dépasse la simple formation ponctuelle mais repose sur une démarche continue, intégrée à la gouvernance de la sécurité informatique. En développant la capacité des utilisateurs à identifier les tentatives de phishing, à adopter les comportements prudents et à signaler les incidents, les organismes réduisent la probabilité d’un accès illégitime. Ainsi, la sensibilisation apparaît comme une première ligne de défense, en complément à l’arsenal technique.
En dehors du facteur humain, la gestion des fuites de données implique une architecture de sécurité fiable. La Zero Trust Architecture (ZTA) se distingue du modèle classique de confiance implicite au sein des réseaux internes. Dans cette approche, aucun utilisateur, équipement ou application n’est considéré comme fiable par défaut, qu’il se situe à l’intérieur ou à l’extérieur du périmètre organisationnel. Chaque accès aux ressources est conditionné à une vérification systématique de l’identité et du niveau de privilège. Cette segmentation limite les mouvements latéraux en cas de compromission et réduit l’impact potentiel d’une intrusion. Elle cloisonne l’accès à la donnée selon le principe du moindre privilège, la ZTA contribue à contenir les fuites, même lorsque des identifiants sont compromis.
Enfin, la protection des données elles-mêmes est une protection contre les fuites. Une approche data-centric permet de sécuriser la donnée indépendamment de son emplacement ou de son environnement de traitement. Le chiffrement rend les informations inexploitables en cas d’accès non autorisé, il protège aussi bien les données au repos que celles en transit. La pseudonymisation, quant à elle, réduit les risques en dissociant les données réelles de leur contenu et fragilise alors l’impact d’une éventuelle exposition. L’anonymisation supprime le lien avec les personnes concernées et rend les données sans valeur pour les attaquants. Ces mécanismes techniques ne préviennent pas l’exfiltration, mais ils en diminuent fortement la portée en néantisant la valeur criminelle des données volées.
Sécurité juridique et réglementaire
Cette couche sécuritaire s’appuie sur la réglementation par le RGPD. Le RGPD oblige les responsables du traitement à notifier les cas de violation de données à caractère personnel conformément aux dispositions des articles 33 et 34. Dans les faits, si une compromission des données présente des risques pour les droits et libertés des personnes, elle doit être signalée à la CNIL dans un délai de 72 heures. Lorsque le risque est grand, les personnes doivent être aussi informées. Cette obligation force la transparence et incite les organisations à se prémunir contre les fuites de données, à les endiguer quand elles surviennent et à en évaluer les incidences de manière diligente.
Mais ne pensons pas que le RGPD se limite à l’exigence de cette notification. Il nous rappelle aussi la responsabilité des organisations en matière de sécurité des données. L’article 32, par exemple, impose la mise en place de mesures techniques et organisationnelles adaptées. En cas de contrôle, les autorités ne se contentent pas de vérifier s’il y a eu une violation. Elles évaluent aussi si l’entreprise peut prouver qu’elle a mis en œuvre des protections appropriées.
Conclusion
En définitive, il convient de retenir que la cybercriminalité contemporaine a changé de visage. Elle place la donnée au cœur de ses stratégies, à la fois comme cible privilégiée et comme levier d’extorsion. Aujourd’hui, l’industrialisation des attaques a accru l’ampleur et la rentabilité des fuites de données. Face à une menace aussi structurée, la protection ne peut reposer uniquement sur des solutions techniques, mais exige une approche globale qui recouvre gouvernance, contrôle des accès, sécurisation de la donnée, prise en compte du facteur humain et outils juridiques. Dans un environnement où l’incident devient probable plutôt qu’exceptionnel, l’enjeu réside désormais dans la capacité à en limiter les impacts et à préserver la confiance. Plus que jamais, l’humain demeure à la fois le point de fragilité principal et le pilier central de la résilience.
Bibliographie
Thierry, G. (2022, 9 novembre). MAJ : Thales reconnaît l’attaque informatique de LockBit, des documents de l’entreprise publiés en ligne. ZDNet. https://www.zdnet.fr/actualites/la-nouvelle-attaque-informatique-de-lockbit-contre-thales-se-termine-une-nouvelle-fois-en-queue-de-poisson-39949516.htm
SIG – Service d’Information du Gouvernement. (2023). Cybercriminalité : types d’attaques et protection des victimes. https://www.info.gouv.fr/risques/cyber-criminalite
Sémat, C. (2024, 20 février). Thalès, La Poste… Les victimes françaises du groupe de hackers « le plus nuisible » au monde. L’Express. https://www.lexpress.fr/economie/high-tech/thales-la-poste-les-victimes-francaises-du-groupe-de-hackers-le-plus-nuisible-au-monde-3ZHJYQIUIRG6PDT5HW6IQN2QS4
Wikipédia. (2025). LockBit. https://fr.wikipedia.org/wiki/LockBit
CISA. (2021). Joint cybersecurity advisory on Kaseya VSA ransomware incident. Cybersecurity and Infrastructure Security Agency. https://www.cisa.gov/news-events/news/kaseya-ransomware-attack-guidance-affected-msps-and-their-customers
Astères. (2023). Les cyberattaques réussies en France : un coût de 2 Mds€ en 2022. https://asteres.fr/site/wp-content/uploads/2023/06/ASTERES-CRIP-Cout-des-cyberattaques-reussies-16062023.pdf