Indispensables ou indiscrets ? Si les montres intelligentes et assistants vocaux ont révolutionné notre confort, ils transforment aussi nos foyers en véritables usines à données. Entre commodité et cyberattaques, comment protéger notre vie privée à l’heure de l’hyper-connexion ? Exploration des risques, des cas concrets de piratage et des boucliers juridiques comme le RGPD.
Objets connectés et enjeux des données personnelles
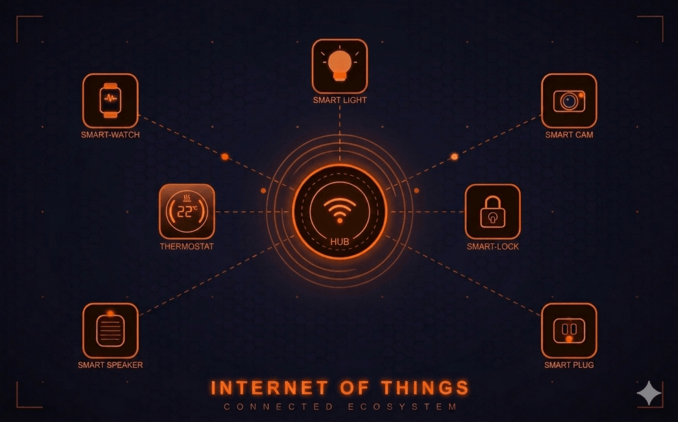
Les objets connectés (IoT) sont aujourd’hui omniprésents dans notre environnement. Le smartphone qui suit les déplacements, le réfrigérateur intelligent qui commande des courses ou encore l’enceinte connectée qui répond aux commandes vocales en sont des exemples courants. Selon les études récentes, il y aura plus de 30 milliards d’appareils connectés dans le monde d’ici 2030. Mais plusieurs questions se posent : qui gère ces données ? Quelles informations sont collectées ? Où sont-elles stockées ? À quel moment les risques apparaissent-ils ? Et surtout, comment peuvent-ils être limités ?
Cet article répond à ces interrogations en se concentrant sur la protection des données, un axe clé de la thématique « les données » de ce numéro de Didak’tic. Il montrera comment les objets connectés facilitent le quotidien tout en soulevant des enjeux importants en matière de sécurité. L’analyse s’appuie sur des exemples réels, notamment des cas de piratage, afin de rendre ces problématiques accessibles sans entrer dans des considérations trop techniques. L’objectif est de souligner que, si l’innovation est porteuse de nombreux bénéfices, elle nécessite néanmoins une vigilance accrue pour préserver la vie privée.
Objets connectés : pratiques mais intrusifs
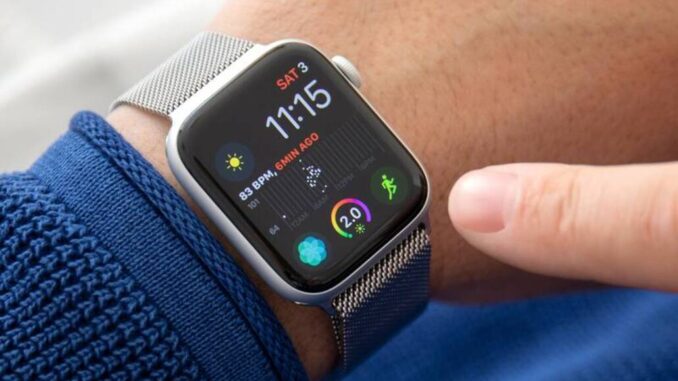
Les objets connectés contribuent indéniablement à améliorer le confort de vie. Par exemple, une montre connectée comme l’Apple Watch permet de suivre l’activité physique, de mesurer le rythme cardiaque et d’alerter l’utilisateur en cas d’anomalie, ce qui représente un atout important pour le suivi de la santé. De même, les thermostats intelligents tels que Nest analysent les habitudes domestiques afin d’ajuster automatiquement la température, favorisant ainsi des économies d’énergie.
En revanche, cette commodité s’accompagne d’une intrusion croissante dans la vie privée. Ces dispositifs collectent des données de manière continue. Un assistant vocal comme Alexa, développé par Amazon, enregistre des commandes vocales afin d’améliorer ses réponses, mais ces enregistrements peuvent être stockés sur des serveurs distants.
Selon une enquête menée par Mozilla Foundation (2023), de nombreux objets connectés ne précisent pas clairement la durée de conservation des données. Ainsi, des informations personnelles telles que les habitudes de sommeil, les déplacements ou les interactions familiales deviennent des données exploitables.
Par ailleurs, ces dispositifs étant majoritairement connectés via le Wi-Fi ou le Bluetooth, ils sont particulièrement exposés aux failles de sécurité. Des cas de babyphones connectés piratés ont déjà été signalés, permettant à des individus malveillants de s’introduire dans l’intimité des foyers. Par exemple, en 2013, un visiophone pour bébé a été piraté, permettant à un hacker d’insulter une enfant à distance (Seibt, 2013). Bien qu’utiles, ces technologies soulèvent des interrogations majeures concernant l’accès et la protection des données personnelles.
Les risques pour nos données personnelles
Les risques associés aux objets connectés sont multiples.
La cybercriminalité : les objets connectés constituent des cibles privilégiées pour les hackers, car beaucoup présentent des failles de sécurité. En 2016, le botnet Mirai a infecté des millions d’appareils connectés afin de mener des attaques DDoS à grande échelle. Cette vulnérabilité s’explique notamment par le fait que certains fabricants privilégient la rapidité de mise sur le marché au détriment de la sécurité. Les mots de passe par défaut, tels que « admin » ou « 1234 », sont encore largement utilisés, et les mises à jour logicielles sont parfois négligées. En conséquence, des données personnelles comme les adresses, les habitudes quotidiennes ou des informations bancaires peuvent être compromises. Un communiqué de Kaspersky indique qu’en 2024, leurs chercheurs ont observé 1,7 milliard d’attaques sur des appareils IoT venant de 858 520 appareils dans le monde.
La collecte excessive des données : certaines entreprises exploitent ces informations à des fins de publicité ciblée, notamment en les partageant avec des partenaires commerciaux. Ce phénomène alimente le sentiment d’une surveillance permanente et soulève des inquiétudes quant à la circulation des données personnelles. En cas de fuite, les conséquences peuvent être importantes, comme l’a montré une brèche survenue en 2023 chez un fabricant de serrures connectées, ayant exposé les adresses de milliers d’utilisateurs.
Le vide juridique : la question juridique est centrale. En l’absence de régulations strictes, ces risques sont accentués. Des dispositifs législatifs comme le RGPD, en vigueur en Europe, imposent aux entreprises des obligations de transparence et de consentement. Cependant, de nombreux objets connectés sont produits hors de l’Union européenne, dans des contextes réglementaires différents, ce qui complexifie la protection des données.
Protection et bonnes pratiques
Face à ces risques, des solutions existent. Sur le plan réglementaire, le RGPD, adopté en 2018, ainsi que l’IA Act, dont l’application sera progressive dans les prochaines années, visent à renforcer la sécurité et la gouvernance des données. Le RGPD garantit notamment le droit à l’oubli, permettant aux individus de demander la suppression de leurs données personnelles.
Du côté des utilisateurs, certaines bonnes pratiques peuvent être mises en place :
- Modifier les mots de passe par défaut.
- Activer l’authentification à deux facteurs.
- Maintenir les appareils à jour.
- Utiliser un réseau Wi-Fi sécurisé, associé à un VPN, pour chiffrer les échanges de données.
- Choisir des marques reconnues pour leur engagement en matière de sécurité (ex. : label « Privacy by Design », indiquant que la protection des données est intégrée dès la conception).
- Utiliser des pare-feu dédiés aux objets connectés pour limiter les intrusions.
Innovation et vigilance
En conclusion, les objets connectés omniprésents dans notre quotidien offrent un confort indéniable : montres intelligentes, assistants vocaux ou thermostats automatisent des tâches et des suivis personnels, améliorant la santé et l’efficacité domestique. Cependant, cette commodité s’accompagne de risques majeurs pour les données personnelles. Les appareils collectent en continu des informations sensibles (habitudes, déplacements, santé), souvent stockées sur des serveurs distants, et sont exposés aux cyberattaques, comme le botnet Mirai ou le piratage de babyphones. Les entreprises peuvent aussi exploiter ces données à des fins commerciales. La réglementation européenne, notamment le RGPD, encadre la collecte et garantit des droits à l’oubli, mais les dispositifs produits hors UE compliquent la protection. Les utilisateurs peuvent se prémunir en changeant les mots de passe par défaut, en activant l’authentification à deux facteurs, en maintenant les appareils à jour et en privilégiant des marques sécurisées. L’enjeu futur consiste à concilier innovation technologique et protection des données, en faisant de la sécurité et de l’éthique une norme dans le développement des objets connectés.
Bibliographie
ANSSI. (2021). Recommandations relatives à la sécurité des systèmes d’objets connectés. https://messervices.cyber.gouv.fr/guides/recommandations-relatives-la-securite-des-systemes-dobjets-connectes
CNIL. (2024). 44ᵉ rapport annuel 2023. https://www.cnil.fr/sites/default/files/2024-05/cnil_44e_rapport_annuel_2023.pdf
Mozilla Foundation. (2023). Privacy Not Included : guide de confidentialité des objets connectés. https://www.mozillafoundation.org/fr/privacynotincluded/
Seibt, S. (2013, 15 août). Le hacker était dans le visiophone pour bébé. France 24. https://www.france24.com/fr/20130815-baby-monitor-visiophone-enfant-piratage-hacker-insulte-internet-things-objet-connectes-securite-black-hat
Sitographie
- Avast. (2022, 11 mars). Qu’est-ce que le botnet Mirai ? https://www.avast.com/fr-fr/c-mirai
- Parlement européen et Conseil de l’Union européenne. (2016). Règlement (UE) 2016/679 relatif à la protection des données personnelles (RGPD). https://eur-lex.europa.eu/legal-content/FR/TXT/?uri=CELEX%3A32016R0679
- ANSSI. (2015). Comprendre et anticiper les attaques DDoS. https://cyber.gouv.fr/publications/comprendre-et-anticiper-les-attaques-ddos
- Federal Bureau of Investigation. (2022, 12 septembre). Unpatched and outdated medical devices provide cyber attack opportunities. https://www.ic3.gov/CSA/2022/220912.pdf
- Kaspersky. (2025, 10 juin). Kaspersky discovers multiple IoT devices targeted with a new Mirai botnet version. https://me-en.kaspersky.com/about/press-releases/kaspersky-discovers-multiple-iot-devices-targeted-with-a-new-mirai-botnet-version