Numéro de téléphone, localisation, orientation politique ou historique d’achats en ligne : nos données personnelles ont longtemps été collectées et exploitées dans l’ombre par les entreprises jusqu’à l’arrivée du RGPD. Cette réglementation européenne, née à la suite de multiples dérives et scandales, redéfinit aujourd’hui la manière dont nos informations sont collectées, stockées et utilisées. De ses origines aux obligations qu’elle impose, retour sur la loi qui a redonné aux citoyens un pouvoir essentiel : celui de maîtriser leurs données.
Si chaque clic, déplacement ou achat en ligne laisse aujourd’hui une trace numérique, c’est parce que nos activités quotidiennes génèrent en permanence ce que l’on appelle des données personnelles. Toutes ces informations dessinent peu à peu un portrait numérique de chacun d’entre nous mais à l’heure où les services en ligne se multiplient et où les entreprises collectent ces données à grande échelle, une question s’impose : qui contrôle réellement ces informations et à quelles fins sont-elles exploitées ? C’est pour répondre à ces enjeux que l’Union européenne a instauré, en 2018, le Règlement Général sur la Protection des Données (RGPD). Cette réglementation, désormais incontournable, encadre la manière dont organisations publiques et privées peuvent traiter les données des citoyens européens. Mais pourquoi un tel règlement a-t-il été jugé nécessaire ? Comment s’applique-t-il concrètement ? Et surtout, sept ans après sa mise en place, protège-t-il vraiment les individus dans un environnement numérique de plus en plus complexe ?
L’avant-RGPD : un besoin urgent de régulation
Bien avant l’arrivée du RGPD, la collecte de données personnelles était déjà encadrée, mais la réglementation en place ne semblait pas résister aux pratiques. À mesure que les technologies numériques se développaient, les entreprises, les administrations et, plus tard, les géants du web ont commencé à collecter des volumes toujours plus importants d’informations sur les individus, souvent sans leur consentement. Les données circulaient, parfois dans l’opacité la plus totale, et leur traitement échappait régulièrement à tout contrôle.
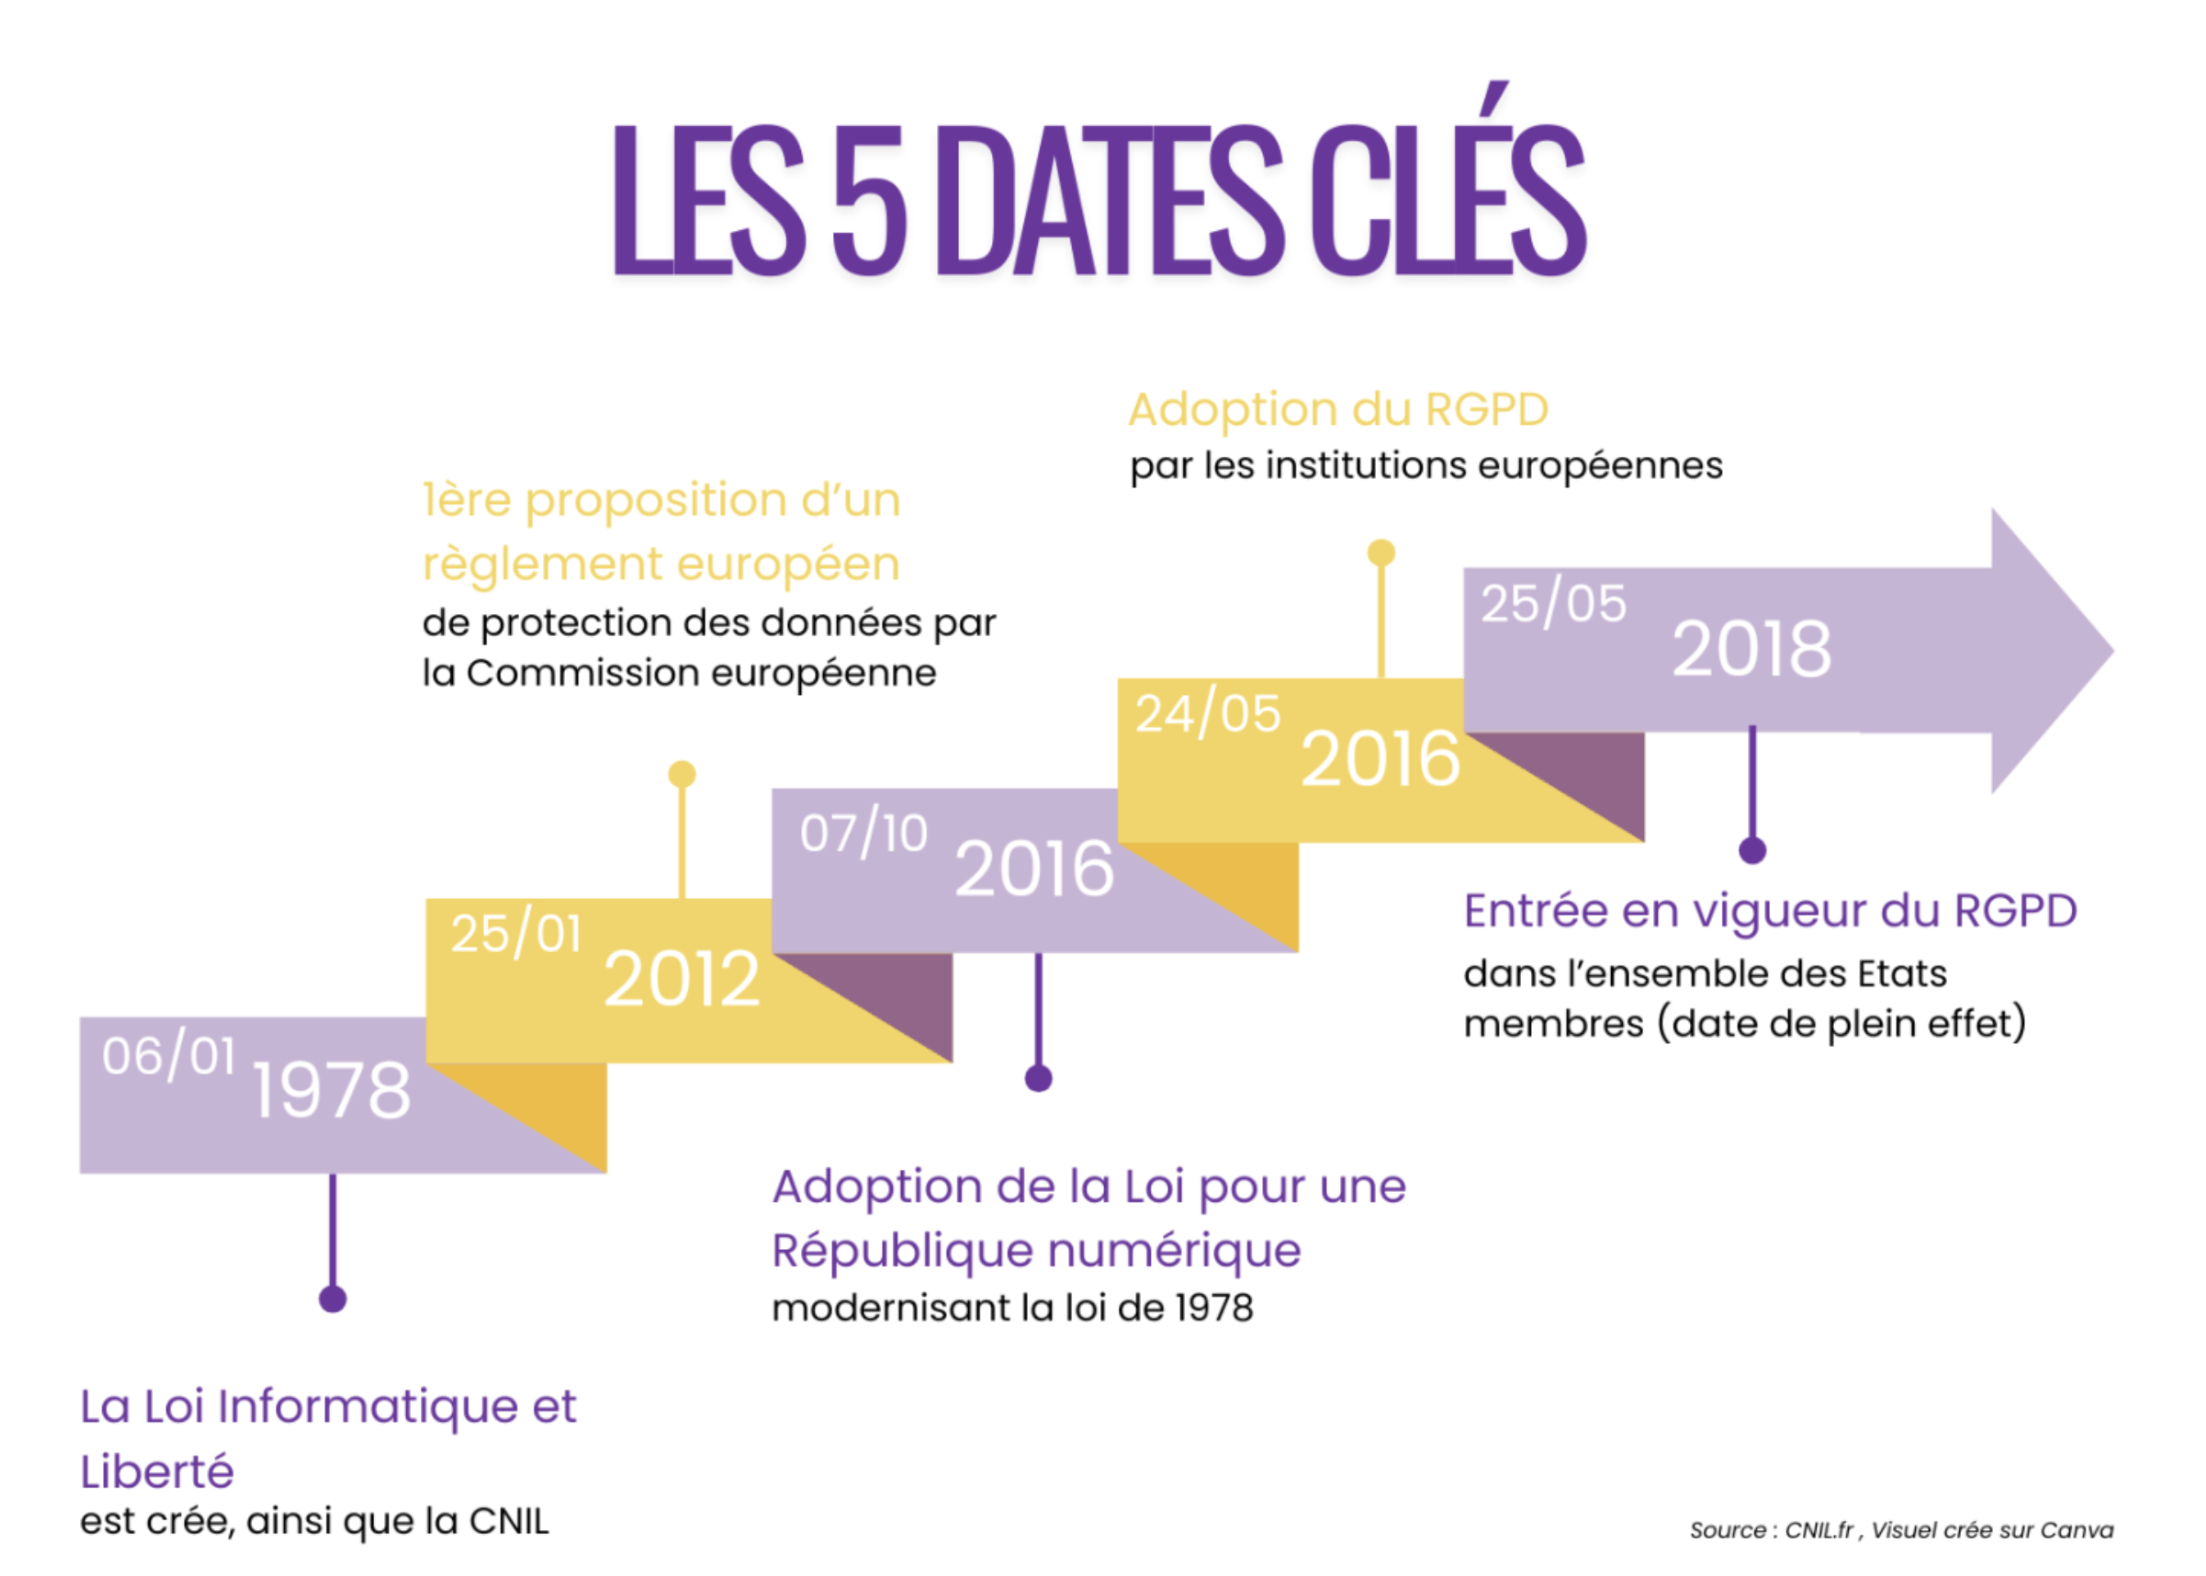
La France avait pourtant déjà de l’avance : dès 1978, la loi « Informatique et Libertés » instaurait un premier cadre de protection des données personnelles. Mise en place à ce moment précis, la Commission Nationale de l’Informatique et des Libertés (CNIL) est l’autorité française d’encadrement. Elle affirme que le traitement des données ne doit porter atteinte « ni à l’identité humaine, ni aux droits de l’homme, ni à la vie privée, ni aux libertés individuelles ou publiques » (CNIL). Au niveau européen, une directive adoptée en 1995 tentait elle aussi d’harmoniser les règles entre pays membres. Ces textes, bien que portés par de bonnes intentions, avaient été conçus à une époque où Internet n’était encore qu’un phénomène naissant. Ils ne prévoyaient ni la multiplication des plateformes numériques, ni l’émergence des réseaux sociaux, ni l’exploitation massive des données à des fins économiques. Les acteurs du numérique ont rapidement contourné ces dispositifs, faute de règles réellement contraignantes et d’une capacité de sanction suffisante. En pratique, la protection des individus dépendait largement de la bonne volonté des organisations.
Les dérives : quand nos données deviennent un produit
S’il restait encore des doutes sur la nécessité d’un cadre plus strict, les scandales survenus par la suite les ont vite dissipés. En 2013, c’est la plateforme Yahoo qui est concernée par une faille de sécurité importante. Contrairement à ce qui avait été affirmé initialement, ce n’est pas un milliard mais bien trois milliards de comptes utilisateurs détournés. Autre exemple tristement connu, l’affaire Cambridge Analytica révélée en 2018. Cette société britannique d’analyse de données est accusée d’avoir récupéré, via Facebook et par de simples quiz psychologiques, les données de dizaines de millions d’utilisateurs sans leur consentement. Cambridge Analytica se servait de ces données pour diffuser des messages politiques ciblés, destinés à influencer certaines franges de la population lors d’élections majeures, notamment la campagne présidentielle américaine de 2016 et le référendum sur le Brexit. Ce scandale a montré qu’un usage déloyal des données personnelles peut être à l’origine « d’effets pervers sur les droits et sur la démocratie » (Bianquis, 2018) : nous sommes spectateurs d’une mutation où nos données ne sont plus seulement des traces numériques, mais un véritable outil de manipulation sociale, économique et politique. Certains vont jusqu’à qualifier nos données personnelles « d’or noir du XXIe siècle », tant elles sont convoitées.
« Celui qui détient les données détient le pouvoir »
— Tim O’Reilly
Ainsi, même si la directive européenne de 1995 et la loi française de 1978 avaient permis de poser les bases, elles se révélaient largement insuffisantes face à l’ampleur des nouveaux usages du numérique. Plusieurs limites majeures peuvent être constatées : des obligations floues dont le peu de contraintes laissent une (trop) grande liberté aux entreprises ; une difficulté à contrôler les grands acteurs du numérique, notamment les GAFAM américaines ; des sanctions faibles ; ou encore une absence d’harmonisation au sein de l’Union européenne, laissant chaque pays agir à sa manière. Résultat ? Malgré un cadre théorique, la protection effective des citoyens restait faible et les pratiques de collecte massive continuaient de prospérer.
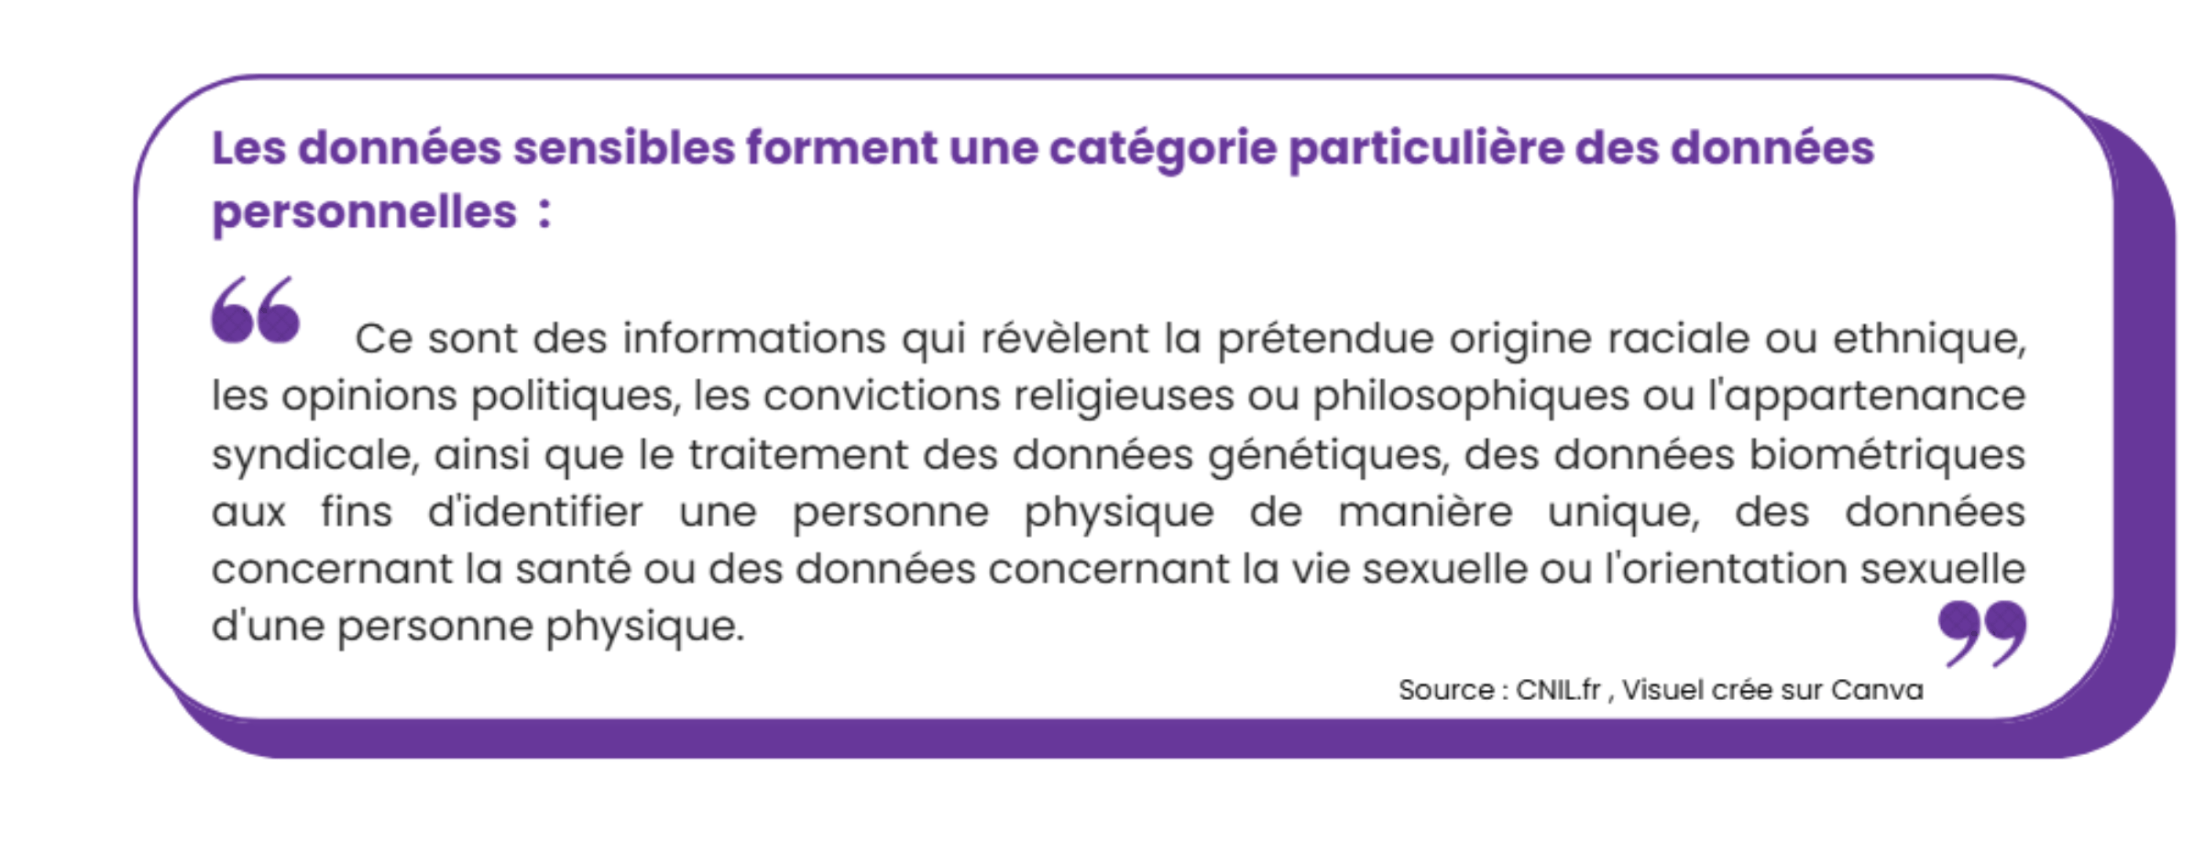
La mise en place et les piliers du RGPD
L’usage des données personnelles s’est transformé en un véritable marché, alimenté par les géants du numérique et des millions de services en ligne. Dans ce contexte, la question n’est plus de savoir si les données sont collectées, mais dans quelles conditions, par qui et à quelles fins. Comme évoqué précédemment, le RGPD ne crée pas la protection des données, mais il la renforce et la modernise. Lorsqu’il entre en vigueur en 2018, il marque un tournant décisif dans l’histoire de la régulation numérique. Pour la première fois, un texte européen impose un cadre réellement contraignant et harmonisé à tous les acteurs qui manipulent des données personnelles, qu’il s’agisse d’administrations, d’entreprises locales ou de multinationales. Son ambition est double : redonner du pouvoir aux citoyens, en leur permettant de comprendre et contrôler ce qui est fait de leurs données ; et responsabiliser les organisations, du plus petit acteur local aux géants mondiaux du numérique, en les obligeant à respecter des règles strictes.
Alors que les textes antérieurs reposaient sur la déclaration préalable des fichiers auprès de la CNIL, le RGPD introduit une approche dite de responsabilité (accountability). Les responsables de traitement doivent donc investir en temps et en ressources humaines pour maintenir un niveau de conformité adéquat de manière continue, sous peine de voir leur responsabilité engagée de façon assez étendue (Fréret, 2019). Autrement dit, il ne s’agit plus seulement de déclarer des traitements : les organisations doivent désormais démontrer, preuve à l’appui, qu’elles respectent la loi.
Pour mieux comprendre comment les données personnelles sont protégées, il est nécessaire de se pencher sur les principes fondamentaux qui encadrent leur traitement (Règlement UE 2016/679) :
- Le consentement explicite : toute collecte doit être clairement expliquée et validée par la personne concernée.
- La transparence : chacun doit savoir quelles données sont collectées, pourquoi et par qui.
- La minimisation : impose de ne recueillir que le strict nécessaire, rien de plus.
- La sécurité des données : oblige les organisations à protéger les informations et à pouvoir le démontrer.
- De nouveaux droits comme le droit à l’effacement, le droit à la portabilité ou encore le droit de limiter leur traitement : les citoyens ont plus de contrôle sur leurs données.
Ces principes placent l’individu au centre du dispositif et obligent toute organisation traitant des données de résidents européens à réévaluer leurs pratiques. Là où les textes précédents étaient perçus comme des recommandations, le RGPD impose des règles précises, vérifiables, et surtout sanctionnables.
L’après-RGPD et ses impacts
Deux ans : c’est le délai imposé aux organisations pour se mettre en conformité avec la nouvelle réglementation. Pour beaucoup d’entreprises, ce règlement implique, au-delà d’une mise à jour administrative, une vraie transformation structurelle. Première étape, la désignation d’un Délégué à la Protection des Données (DPO) dans les structures publiques et dans les entreprises manipulant des volumes importants de données sensibles. Acteur clé de la conformité, il doit être compétent et en mesure d’agir en autonomie pour conseiller, contrôler, documenter et devenir le point de contact privilégié avec la CNIL. Les organisations doivent désormais tenir un registre des traitements, repenser leurs formulaires de collecte, réviser leurs contrats de sous-traitance, renforcer leurs systèmes de sécurité, et être capables, à tout moment, d’apporter la preuve de leur conformité. Les entreprises ne peuvent plus se permettre d’ignorer les risques, sous peine d’amendes pouvant atteindre plusieurs millions d’euros.
Si ces contraintes apparaissent lourdes, elles ont aussi favorisé l’émergence de nouveaux métiers et poussé certaines organisations à innover : architecture de données plus propre, sécurité renforcée, procédures plus transparentes… Le RGPD agit donc comme un accélérateur de professionnalisation, même si la mise en conformité reste encore inégale selon les secteurs. L’impact du RGPD dépasse même les frontières de l’Europe. En effet, si une entreprise étrangère traite les données de citoyens européens, alors elle est tout aussi concernée (CNIL). C’est cette particularité qui a contraint des géants comme Google, Apple ou Meta à aligner leurs pratiques avec les exigences européennes. En imposant ce cadre au-delà de ses frontières, l’Europe s’est positionnée comme référence mondiale en matière de protection de la vie privée. Plusieurs pays se sont inspirés du modèle européen pour élaborer leurs propres lois (le CCPA en Californie, la LGPD au Brésil), tandis que la Commission européenne cite le RGPD comme une « référence globale en matière de protection des données ».
À noter : le mois de septembre dernier, c’est Google que la CNIL a sanctionné pour avoir inséré des publicités entre les courriels de nos boîtes mails sans consentement. L’amende s’élève à 325 millions d’euros.
En tant que citoyen, sommes-nous vraiment protégés ?
À première vue, il peut sembler que peu de choses ont changé dans le quotidien des utilisateurs, à part quelques mails de confirmation de consentement dans nos boîtes de réception. Plusieurs nouveautés sont tout de même apparues sur nos écrans : les cookies, la possibilité de télécharger nos données, de demander leur effacement ou de s’opposer à certains traitements. En théorie, ces nouveautés permettent aux utilisateurs de mieux contrôler leurs informations personnelles. Chaque action de collecte doit être justifiée et transparente. Les utilisateurs disposent aussi d’un droit d’accès, de rectification, de portabilité (possibilité de récupérer ses données pour les transférer vers un autre service) et d’effacement, qui leur permet de reprendre la main sur leur identité numérique. En principe, aucune donnée ne peut être collectée ou conservée sans raison valable, et les entreprises doivent prouver à tout moment qu’elles respectent ces règles.
Cependant, dans la pratique, la sécurité des données n’est pas uniforme. D’un côté, le RGPD a permis une prise de conscience : les citoyens comprennent mieux ce qu’est une donnée personnelle et les entreprises sont plus transparentes (France Num, 2025). De l’autre, le marché de la donnée continue de prospérer, alimenté par des modèles économiques basés sur le ciblage publicitaire et la personnalisation algorithmique. Malgré les avancées, l’utilisateur accepte encore beaucoup sans vraiment mesurer l’étendue des conséquences. Qui a déjà lu l’entièreté des conditions d’utilisation avant de les accepter en téléchargeant une nouvelle application ? Le RGPD a donc renforcé les protections, mais il ne peut, à lui seul, garantir une vigilance totale des utilisateurs.
Dans ce contexte, la responsabilité ne repose plus uniquement sur les institutions : chaque individu doit devenir acteur de sa propre sécurité numérique. On peut parler d’empowerment (Galustian, 2018) : un terme qui, appliqué au numérique, renvoie à la capacité donnée aux utilisateurs de reprendre la main sur leurs données personnelles. Les entreprises, elles, doivent adopter une culture de protection des données dès la conception de leurs services, un principe souvent appelé privacy by design — ce mécanisme préconise aux responsables du traitement de garantir, dès la conception de l’outil informatique et à chaque utilisation, le niveau de protection le plus élevé (Galustian, 2018). Enfin, les régulateurs continuent d’affiner leurs outils et sanctions pour suivre le rythme de l’innovation, en veillant à ce que la protection des citoyens reste réelle. L’enjeu est de répondre à des défis toujours plus complexes : explosion du Big Data, développement de l’intelligence artificielle, risques croissants de cyberattaques…
Pour conclure
Le RGPD a profondément transformé le paysage numérique : même si certaines entreprises peinent à être à jour, il a dans l’ensemble uniformisé la protection des données en Europe, renforcé les droits des citoyens et contraint les organisations à revoir en profondeur leurs pratiques. Son introduction a également permis d’exposer des enjeux longtemps restés invisibles : l’ampleur de la collecte, la circulation internationale des données, ou encore l’absence de transparence de certains acteurs du Web. Pour autant, malgré des avancées incontestables, la protection des utilisateurs reste un défi quotidien. Le règlement fixe un cadre essentiel, mais la rapidité des évolutions technologiques exige une adaptation et une vigilance particulière de la part des institutions comme des organisations qui manipulent les données.
Sept ans après sa mise en application, le RGPD se trouve déjà confronté à de nouveaux enjeux. Les technologies émergentes comme l’intelligence artificielle générative, la blockchain, les objets connectés ou le Big Data complexifient la gestion de nos données. Les modèles d’IA, par exemple, reposent souvent sur d’immenses volumes de données, posant des questions sur le consentement, l’effacement ou la transparence. La blockchain, de son côté, interroge la possibilité même d’effacer une donnée inscrite de manière immuable. Ces innovations invitent l’Union européenne à repenser et renforcer son arsenal juridique, comme en témoignent le AI Act ou les discussions autour de nouvelles règles d’encadrement pour les technologies décentralisées. Dans ce contexte, l’enjeu ne réside plus uniquement dans le niveau de protection offert, mais dans la capacité du cadre juridique à accompagner l’accélération des innovations numériques.
Bibliographie
Bianquis, G. (2018). La protection juridique des données personnelles. Regards croisés sur l’économie, 23(2), 156-160. https://doi.org/10.3917/rce.023.0156
Galustian, G. (2018). La protection des données personnelles à l’épreuve du numérique. Revue du droit public, Septembre(5), 1389-1415. https://droit.cairn.info/revue-revue-du-droit-public-2018-5-page-1389?lang=fr
Fréret, I. (2019). Une responsabilité accrue pour les acteurs du RGPD. I2D – Information, données & documents, 1(1), 21-24. https://doi.org/10.3917/i2d.191.0021
Texier, B. (2025). Protection des données en entreprise : quelle stratégie à l’ère de l’IA ? Archimag, 381(1), 12-15. https://doi.org/10.3917/arma.381.0012
Sitographie
- CNIL. (s. d.). https://www.cnil.fr/fr. Consulté le 10 décembre 2025.
- European Data Protection Board. (s. d.). https://www.edpb.europa.eu/edpb_en
- Règlement général sur la protection des données. (2016, 24 mai). CNIL. https://www.cnil.fr/fr/reglement-europeen-protection-donnees. Consulté le 10 décembre 2025.
- Protection des données personnelles : bilan de l’adoption du RGPD par les TPE PME. (2025, 27 janvier). France Num. https://www.francenum.gouv.fr/magazine-du-numerique/protection-des-donnees-personnelles-bilan-de-ladoption-du-rgpd-par-les-tpe. Consulté le 15 décembre 2025.
- Règlement général sur la protection des données : de quoi s’agit-il ? (2018, 18 mai). Vie publique. https://www.vie-publique.fr/eclairage/19588-rgpd-reglement-general-sur-la-protection-des-donnees-de-quoi-sagit-il. Consulté le 10 décembre 2025.
- Le règlement général sur la protection des données (RGPD), mode d’emploi. (2025, 7 août). Economie.gouv.fr. https://www.economie.gouv.fr/entreprises/gerer-son-entreprise-au-quotidien/assurer-sa-cybersecurite-et-la-protection-de-ses-donnees. Consulté le 10 décembre 2025.
- Cyberattaque : les trois milliards de comptes de Yahoo ! touchés. (2017, 4 octobre). Le Point. https://www.lepoint.fr/high-tech-internet/cyberattaque-les-trois-milliards-de-comptes-de-yahoo-touches-04-10-2017-2161870_47.php. Consulté le 4 décembre 2025.
- Glance, D. (2018, 21 mars). Il est impossible de protéger les utilisateurs de Facebook contre l’exploitation de leurs données. The Conversation. https://theconversation.com/il-est-impossible-de-proteger-les-utilisateurs-de-facebook-contre-lexploitation-de-leurs-donnees-93669. Consulté le 4 décembre 2025.